Sistema de Pagamento: Guia Estratégico e Comparativo
Este guia explica, de forma prática e objetiva, como escolher e implementar um Sistema de Pagamento eficiente, seguro e alinhado ao seu negócio. Em seguida, contextualizamos o que é “Sistema de Pagamento”, por que integra meios como cartão e QR, e como fatores como conformidade, custos e experiência do cliente afetam decisões operacionais.
O que decidir primeiro ao escolher um Sistema de Pagamento
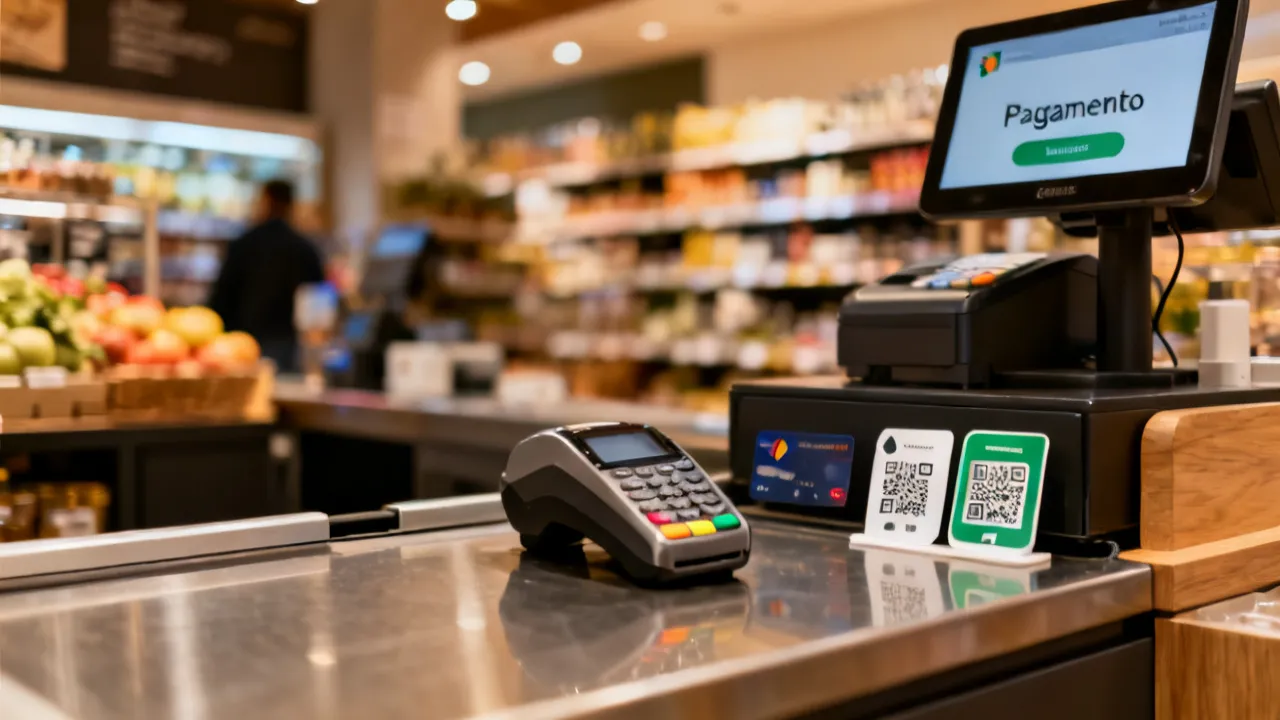
Um Sistema de Pagamento bem desenhado reduz fricções na compra, melhora a previsibilidade de caixa e fortalece a segurança transacional. Na prática, a melhor decisão começa por avaliar quatro pilares que, quando tratados juntos, evitam a maior parte dos problemas que aparecem depois: cobertura de meios de pagamento (cartão, débito, crédito, QR e, quando aplicável, transferência), conformidade regulatória, estrutura de custos e qualidade operacional (aprovação, reconciliação, disputa/chargeback e integrações). Ao integrar esses pontos desde o início, você evita retrabalho técnico e reduz riscos operacionais que normalmente aparecem quando a solução é escolhida apenas pelo “modo de pagamento” mais comum.
Ao considerar qualquer Sistema de Pagamento, é essencial tratar “pagamento” como um ecossistema, não como um terminal. Isso inclui fluxos de autorização, captura, liquidação, antifraude e conciliação — tudo com impacto direto na experiência do cliente e na saúde financeira do negócio. Em outras palavras: não basta “aceitar pagamentos”; é necessário compreender o que acontece entre o clique no checkout e a entrada efetiva do dinheiro (ou a permanência do status pendente) e como isso se traduz para o seu sistema de pedidos, seu ERP e sua contabilidade.
Por que um Sistema de Pagamento impacta faturamento e operação
Do ponto de vista de consultoria e experiência em ambientes de varejo e e-commerce, o desempenho do pagamento é frequentemente a diferença entre uma compra concluída e um carrinho abandonado. Mesmo quando o produto e o preço estão bem posicionados, falhas como tempo de aprovação elevado, erros de conexão, baixa taxa de sucesso na autorização ou etapas pouco claras no checkout podem gerar perda de vendas. Em muitos casos, o cliente não entende o que ocorreu: ele apenas percebe que “não foi” e tenta novamente, o que pode criar duplicidade de cobrança ou aumentar o volume de estornos.
Além disso, a forma como o Sistema de Pagamento se comporta no pós-compra — conciliação, reembolso, estornos e gestão de disputas — determina quanto esforço interno sua equipe terá para manter contabilidade e controle financeiro em dia. Não é incomum que operações cresçam rapidamente e, ao mesmo tempo, acumulem inconsistências: pedidos pagos que não batem no extrato, reembolsos que demoram mais que o esperado, estornos sem rastreabilidade ou chargebacks com documentação insuficiente. Esses gargalos não se resolvem com “mais planilhas”; geralmente exigem ajustes na integração e na forma de registrar eventos e estados.
Há ainda um terceiro fator, frequentemente subestimado: o custo indireto da operação. Quando a plataforma de pagamento não fornece reconciliação bem estruturada, sua equipe financeira passa a gastar tempo manual validando transações, seus desenvolvedores investigam bugs de status e seu suporte lida com reclamações recorrentes de clientes. Em um cenário de escala, esse custo indireto supera, com facilidade, economias obtidas na negociação de taxa. Por isso, ao escolher um Sistema de Pagamento, você precisa enxergar o conjunto: tecnologia + contrato + operação + processos internos.
Componentes que formam um Sistema de Pagamento (visão de especialista)
Um Sistema de Pagamento normalmente envolve blocos que precisam funcionar bem em conjunto. Quando qualquer parte falha ou fica mal integrada, o problema aparece no negócio de forma desproporcional. Em uma visão de especialista, podemos decompor assim:
1) Orquestração de transações e roteamento
Esse é o “cérebro” que decide como a requisição do pagamento será tratada. Em muitos modelos, existe roteamento por país, tipo de cartão, faixa de valores, disponibilidade do processador ou regras internas de tentativas. A orquestração inclui também fallback: se a primeira tentativa falhar por causa de indisponibilidade, o sistema pode tentar um provedor/rota alternativo, respeitando regras para não gerar duplicidade. A forma como isso é feito impacta tanto taxa de sucesso quanto consistência contábil.
2) Gateway e processadores
O gateway é a camada que recebe a requisição do comerciante, prepara a mensagem (por exemplo, formatando dados para a rede de adquirência) e encaminha para o(s) processador(es) e/ou para a(s) rede(s). Já os processadores se conectam às instituições e geram os eventos que voltam ao seu sistema. A distinção é importante porque, dependendo da arquitetura, você pode “ter um gateway” e mesmo assim ter comportamento variável de aprovação/recusa conforme o processador que está sendo efetivamente utilizado.
3) Autorização, captura e liquidação
Essas etapas não são apenas termos; elas são momentos com significados contábeis diferentes. Autorização é o “ok” temporário que indica que o meio de pagamento pode ser usado para a compra. Captura é o “congelamento definitivo” (ou confirmação) do valor, consolidando a transação. Liquidação é quando o dinheiro efetivamente segue no ciclo do sistema financeiro. Dependendo do seu modelo de operação (por exemplo, captura imediata vs captura posterior), você pode ter: pedidos com status “pago” mas ainda pendentes no financeiro, ou valores liberados com atraso em comparação ao que o cliente espera.
4) Antifraude e verificação
Controles antifraude podem incluir verificação de dados (como consistência de CPF/CNPJ, endereço, formato e histórico), análise de padrões (velocidade de compra, repetição de IP/dispositivo, anomalias em horários) e regras com base em risco. Mais do que “ter antifraude”, você precisa avaliar como configurar: limites, escopo por produto/valor, modo (alerta vs bloqueio), logs, explicabilidade do motivo de recusa e capacidade de ajustar regras sem travar operação.
5) Reembolsos e chargeback (disputa)
Reembolso é o cancelamento/pagamento de volta do valor para o cliente (total ou parcial), geralmente dentro de prazos e condições definidas contratualmente. Chargeback/disputa é o evento em que o cliente contesta a cobrança junto ao emissor, e o comerciante precisa apresentar evidências. Um Sistema de Pagamento precisa suportar: rastreabilidade do pedido, registro claro do que foi entregue/prestado, prazos, e documentação exigida para aumentar a taxa de ganho em disputas.
6) Integração com ERP/contabilidade e conciliação
Sem uma camada de integração bem projetada, reconciliação vira um processo manual e sujeito a erros. Um bom sistema exporta eventos (pagos, reembolsados, estornados, pendentes, recusados) com IDs consistentes, permitindo conciliar por período, por pedido, por referência externa e por status. O ideal inclui mapeamento de “eventos de pagamento” para “eventos de negócio” no seu ERP, reduzindo retrabalho e divergências.
Quando esses blocos não “conversam” bem, o negócio não sente apenas dificuldades técnicas: sente custos indiretos, como tempo de equipe, divergências de conciliação e maior probabilidade de inconsistência em auditorias. Por isso, ao avaliar um Sistema de Pagamento, você deve perguntar tanto “o que ele faz” quanto “como ele registra o que fez” e “como isso chega para os seus sistemas” em termos operacionais.
Estratégia de seleção: critérios objetivos para comparar soluções
Antes de contratar um provedor ou implementar um fluxo próprio, é recomendável construir uma matriz de decisão. Em um Sistema de Pagamento, você deve comparar com base em critérios que tenham ligação direta com conversão, custos reais e risco operacional. Uma lista inicial (que pode ser refinada ao seu contexto) inclui:
- Meios de pagamento suportados (cartão, débito, crédito, QR e outros, conforme seu público).
- Taxas e modelo de precificação: considerar taxa por transação, tarifas de processamento, custos de gateway e eventuais mensalidades. (A forma de cobrança varia por provedor e contrato; por isso, o ideal é validar a proposta com a sua operação.)
- Tempo de aprovação e taxa de sucesso: indicador prático de qualidade de integração e rotas de autorização, sobretudo em picos e em momentos de maior latência de rede.
- Reconciliação: conciliação automática reduz retrabalho e diminui chance de divergência.
- Gestão de estornos: clareza de ciclos (reembolso parcial, total, prazos) e como o status é propagado para o seu sistema.
- Políticas de disputa: exigências documentais, prazos e facilidade de produzir evidências.
- Segurança e conformidade: compatibilidade com práticas reconhecidas para proteção de dados e autenticação, além de adequação ao seu contexto regulatório.
- Capacidade de antifraude: regras configuráveis e transparência operacional (limites, alertas, logs, governança de ajustes).
- Escalabilidade e resiliência: comportamento em picos, estabilidade em condições de falha e capacidade de suportar crescimento.
Em termos práticos, a escolha “mais barata” pode falhar quando a solução custa mais em horas de suporte, falhas de aprovação e divergências contábeis. Já a solução “mais completa” pode ser excessiva se seu volume ainda é baixo e sua necessidade é basicamente checkout estável com boa reconciliação. O ponto-chave é que “melhor” depende da matriz de prioridades do seu negócio no momento: estágio de crescimento, tipo de produto (alto risco vs baixo risco), previsibilidade de devoluções, maturidade de integração e tolerância a incidentes.
Outro fator que merece atenção: variabilidade por volume e ticket. Alguns provedores oferecem tarifas “bons” para grandes volumes, mas com condições específicas (por exemplo, necessidade de captura em janela definida, ou regras de disputa e reembolso). Se sua operação é sazonal, você precisa entender como as tarifas e os limites reagem quando o volume muda. A análise deve considerar pelo menos: volume médio mensal, picos (campanhas), distribuição de meios de pagamento e taxa histórica de chargeback/estorno.
Segurança no Sistema de Pagamento: como pensar sem simplificações
Segurança não é apenas “criptação” ou “um checkbox”. Em um Sistema de Pagamento robusto, você deve exigir evidências e mecanismos que reduzam risco de fraude, vazamento e inconsistência. Em geral, vale observar:
- Proteção de dados sensíveis e minimização de exposição (por exemplo, limitar o quanto dados de cartão circulam em seus sistemas e usar tokenização quando aplicável).
- Autenticação e verificação alinhadas a práticas de mercado (como mecanismos de verificação do portador e esforços para reduzir transações não autorizadas).
- Monitoramento e trilhas de auditoria para eventos de fraude, falhas e reprocessamentos, com registro de logs úteis e acionáveis.
- Tratamento seguro de logs (evitar exposição indevida de dados em ambientes de desenvolvimento e suporte; controlar acessos e retenção).
- Política de incidentes: como o fornecedor age diante de falhas, incidentes de segurança, picos anormais e padrões de fraude.
Além disso, segurança envolve processos, não apenas tecnologia. Um sistema pode ter bom antifraude, mas a empresa pode falhar na governança: equipe sem treinamento, falta de playbook para casos de disputas, incapacidade de coletar evidências, e ausência de rotina para revisar alertas e ajustar regras. Você deve avaliar se o fornecedor oferece documentação, relatórios e mecanismos que permitam operar com disciplina, especialmente quando há mudanças na sua estratégia comercial (novos produtos, nova precificação, campanhas).
Para fundamentar decisões, o seu processo deve considerar recomendações e exigências de entidades regulatórias e padrões de segurança amplamente reconhecidos no setor. Em geral, referências relevantes incluem publicações de segurança e guias de conformidade como PCI DSS (quando aplicável) e orientações sobre autenticação de transações em ambientes regulados. (Para detalhes, consulte a documentação oficial do padrão aplicável e as orientações do seu país/autoridades competentes.)
Um ponto prático: em muitos cenários, a “conformidade” pode ser responsabilidade compartilhada. Ou seja, não basta o provedor ser compatível; você precisa garantir que sua integração, seus logs e suas rotinas internas não violem requisitos. Por isso, ao iniciar projetos, é útil ter uma revisão técnica conjunta (TI + segurança + financeiro) e alinhar o escopo do que cada parte faz, registra e mantém.
Integração técnica: o que costuma dar errado (e como evitar)
Um Sistema de Pagamento pode ser tecnologicamente excelente, mas ainda assim falhar por integrações mal mapeadas. Falhas de integração tendem a gerar problemas difíceis de rastrear: inconsistência de status, carrinho travado, pagamentos duplicados, reembolsos “sumidos” e chargebacks por falta de evidência. Alguns pontos críticos:
- Mapeamento de status (autorizado, pendente, capturado, falhou, estornado): se o seu backend não sincroniza com os eventos do provedor, o ERP e o estoque podem “desandar”. O correto é desenhar um mapa de estados unidirecional (ou bidirecional quando necessário), definindo quem é fonte de verdade em cada fase.
- Idempotência e chaves de correlação: sem idempotência, reenvios por timeout podem duplicar cobranças. Com idempotência, você garante que “o mesmo evento” gera “o mesmo resultado” no seu sistema.
- Reconciliação: sem reconciliação consistente, o caixa fica com divergências, e incidentes ficam mais caros.
- Tratamento de tempo limite: quando o checkout “não sabe” se a transação foi processada, você precisa de estratégia para consultar status sem duplicar cobrança e sem deixar o pedido em estado ambíguo.
- Webhooks: validação de assinatura, idempotência, filas e persistência para garantir entrega confiável e reprocessamento quando necessário.
- Ambientes separados: homologação e produção com configurações distintas e testes com cenários de falha. Muitos bugs aparecem porque o teste “não simula” o ambiente real.
Do ponto de vista de implantação, o que reduz risco é a disciplina de engenharia: testes de ponta a ponta, simulação de falhas e validação dos fluxos de reembolso e disputa antes do lançamento. Em projetos profissionais, você define cenários como: “autorizou mas não capturou”, “capturou mas webhook atrasou”, “reembolso solicitado mas provedor falhou”, “timeout no cliente” e “mudança de status que precisa refletir no pedido e na emissão de nota”.
Outro erro comum é subestimar a complexidade do pós-compra. A integração precisa suportar: reembolsos parciais, estornos com prazos diferentes, cancelamento de pedidos antes da captura, reprocessamento de webhooks e conciliação com correções. Uma abordagem recomendada é tratar as transações como um “registro contábil” com histórico de eventos, ao invés de apenas sobrescrever status no banco.
Na prática, isso significa implementar:
- Uma tabela de eventos (append-only, quando possível) com referência ao ID do provedor e ao ID do pedido interno.
- Um mecanismo de reprocessamento para webhooks perdidos e mensagens falhadas.
- Auditoria para rastrear o caminho: “pedido criado” → “checkout iniciado” → “autorização” → “captura” → “liquidação” → “reembolso/estorno” → “disputa”.
Com isso, você reduz o custo de depuração e melhora a confiabilidade das decisões financeiras. E, principalmente, você cria base para conciliação automática.
Comparação complementar (tabela de decisão)
A seguir, apresento uma comparação prática para apoiar a escolha de um Sistema de Pagamento. Esta tabela não substitui avaliação contratual, mas ajuda a estruturar requisitos.
| Critério | Quando priorizar | O que verificar |
|---|---|---|
| Meios de pagamento | Quando seu público tem preferências específicas (cartão vs QR etc.) | Suporte, limites por meio, taxas associadas e disponibilidade por canal |
| Taxas e precificação | Quando a margem é sensível | Taxa por transação, custos por volume, mensalidades e regras de cobrança |
| Taxa de sucesso de autorização | Quando a conversão é o gargalo | Indicadores do provedor, evidências de desempenho e comportamento em horários de pico |
| Conciliação | Quando você precisa fechar caixa rápido | Exportações, automatização, granularidade por evento e correção de divergências |
| Reembolsos e estornos | Quando existe troca/devolução recorrente | Fluxos para estorno parcial, prazos, rastreabilidade e logs |
| Disputas / chargeback | Quando há alto volume de contestações | Políticas documentais, evidências exigidas, prazo de resposta e suporte |
| Antifraude | Quando há histórico de tentativas e fraudes | Regras configuráveis, alertas, relatórios e integração com políticas internas |
| Suporte e SLAs | Quando seu volume exige alta disponibilidade | Tempo de resposta, cobertura em incidentes e canais de atendimento |
| Segurança e conformidade | Quando há exigências regulatórias e auditoria | Políticas de dados, práticas de segurança e documentação de conformidade |
Vale reforçar: a tabela ajuda a priorizar, mas o “como” operacional é o que determina se você vai ganhar tempo e dinheiro. Por exemplo, dois provedores podem oferecer “boa conciliação”, mas um deles pode exigir trabalho manual em casos excepcionais. Então você precisa perguntar: como se corrige divergência? Quais eventos são garantidos? Em quais casos há exceção?
Guia passo a passo para implementar um Sistema de Pagamento
Para evitar surpresas, a implementação deve ser planejada como projeto: com requisitos claros, testes e critérios de aceite. Abaixo, um roteiro objetivo que pode ser adaptado para seus sistemas (e-commerce, loja física, assinatura, marketplaces) e para o seu nível de maturidade técnica.
- Mapeie jornadas de compra: identifique onde o pagamento ocorre (site, app, link de pagamento, checkout por afiliados) e quais eventos precisam refletir no pedido (sucesso, pendente, falha). Inclua também cenários de “navegação interrompida” e “timeout do cliente”.
- Defina requisitos de meios de pagamento: escolha quais métodos fazem sentido para seu público e valide limites esperados por transação e por período. Considere também a distribuição de meios de pagamento e a estratégia comercial (ex.: incentivo para QR ou parcelamento).
- Crie uma matriz de risco: inclua fraude, falhas de comunicação, duplicidade de transação e impactos contábeis. Liste riscos por fase: autorização, captura, liquidação, reembolso e disputa.
- Analise contratos e políticas: confirme custos, prazos de liquidação, regras de estorno, cobranças por chargeback e requisitos documentais. Avalie cláusulas sobre disponibilidade, escalonamento em incidentes e limites de reprocessamento.
- Planeje integrações: backend, webhooks, reconciliação e sincronização com ERP/estoque. Defina “fonte de verdade” para cada status (provedor vs sistema interno) e a estratégia de sincronização quando houver atraso.
- Faça testes de cenários: transações aprovadas, recusadas, pendentes, timeouts, reembolsos parciais e estornos. Inclua testes de “reenvio de webhook” e “chegada fora de ordem” para garantir robustez.
- Estabeleça governança de dados: defina quem acessa logs, como anonimizar dados e como manter rastreabilidade. Defina também retenção de logs e práticas para não expor dados em ambientes não produtivos.
- Piloto com monitoramento: inicie com volume controlado, acompanhe taxas de aprovação, latência e taxa de falha. Defina métricas de sucesso para o piloto e critérios objetivos para expandir cobertura.
- Otimize continuamente: ajuste regras antifraude, rotas e parâmetros de checkout para melhorar conversão com segurança. Monitore impacto em taxa de aprovação e em taxa de disputa/estorno.
- Treine as equipes: suporte, atendimento e financeiro precisam conhecer como tratar casos de divergência, reembolso e disputa. Crie playbooks para “pedido pago não entrou”, “reembolso pendente” e “chargeback em andamento”.
Uma implementação bem-sucedida costuma incluir também documentação interna: fluxos desenhados, dicionário de estados do pedido, e uma visão clara de quais integrações são críticas para operação. Isso reduz dependência de uma única pessoa e melhora a capacidade do time em lidar com incidentes.
Condições e requisitos que normalmente determinam o sucesso
Independentemente do fornecedor, a adoção de um Sistema de Pagamento tende a exigir alinhamento mínimo. Alguns pontos que, na prática, determinam se o sistema “vira” vantagem competitiva ou vira dor:
- Definição de papéis (quem aprova integrações, quem valida conciliação e quem gerencia disputas). Sem isso, cada incidente vira “quem é dono do problema”.
- Ambientes de testes e acesso para homologação com dados seguros. Homologação pobre é fonte constante de erros em produção.
- Disponibilidade de integrações com seu sistema de pedidos e contabilidade. Integração frágil significa reconciliação manual e risco de inconsistência.
- Regras claras de atendimento para transações pendentes e falhas intermitentes. O suporte precisa saber o que falar ao cliente e qual workflow disparar internamente.
- Políticas de segurança para logs e manuseio de dados de transação. Inclui acesso, segregação, auditoria e retenção.
- Monitoramento e alertas: métricas como taxa de sucesso, latência, taxa de erro por tipo, volume de webhooks falhados e taxa de chargeback devem disparar alertas.
Além disso, um requisito determinante é a qualidade dos dados. Se o seu sistema de pedidos não registra corretamente informações essenciais (número do pedido, valor final, impostos, identificação do cliente, itens entregues), o provedor pode até processar o pagamento, mas você terá dificuldades no pós-compra. Para disputas, por exemplo, evidências dependem da integridade dos dados que você guarda.
Fontes e base técnica (sem exageros)
Como guia de referência para decisões de segurança e práticas relacionadas a pagamentos eletrônicos, recomenda-se consultar publicações de padrões e autoridades relevantes, especialmente no que envolve proteção de dados e autenticação. Para conformidade, a documentação oficial do padrão aplicável ao seu cenário e as orientações do seu ambiente regulatório são os principais referenciais. Para indicadores de mercado (quando necessários), use relatórios de entidades reconhecidas (por exemplo, bancos centrais, agências reguladoras e associações setoriais) em vez de estimativas informais.
Na prática, além de padrões como PCI DSS (quando aplicável), também vale avaliar documentos técnicos de segurança e diretrizes operacionais fornecidas pelo próprio provedor. Bons provedores oferecem guias de integração (idempotência, webhooks, recomendação de tratamento de falhas) e documentação sobre auditoria e logs. Ao pedir documentação, você deve focar na utilidade operacional: “como registrar”, “como reprocessar”, “como conciliar” e “como reduzir risco de inconsistência”.
FAQs sobre Sistema de Pagamento
1) O que exatamente significa “Sistema de Pagamento”?
É o conjunto de componentes e regras que permitem que transações financeiras sejam iniciadas, autorizadas, capturadas, liquidadas e tratadas no pós-compra (reembolso, conciliação e gestão de disputas). No dia a dia, isso aparece como checkout, gateway e integrações com sistemas internos. O termo “sistema” é importante porque inclui controle de estados, tratamento de falhas, registro de eventos, conciliação e governança — tudo o que transforma um “pagamento” em um processo confiável para negócio.
2) Um Sistema de Pagamento serve apenas para cartão?
Não. Muitos sistemas suportam múltiplos meios (cartão, débito, crédito, QR e outros). A disponibilidade e as condições dependem do provedor e do contrato. Além disso, cada meio pode ter particularidades de autorização e liquidação que exigem atenção na integração (por exemplo, como status é retornado e quais estados existem para cada tipo de transação).
3) Como comparar taxas sem “armadilhas” na proposta comercial?
Peça detalhamento dos componentes: taxa por transação, custos por volume, mensalidades, custos de gateway e tarifas por operação (por exemplo, em reembolso/estorno, quando aplicável) e prazos de liquidação. A comparação deve ser feita considerando seu volume e ticket médio. Também vale pedir exemplos concretos: “quanto custa para 100 mil transações em 30 dias com essa distribuição de meios” e “quanto custa em caso de taxa de reembolso de X%”.
4) O que é mais importante: segurança ou conversão?
Os dois devem andar juntos. A segurança reduz risco de fraude e incidentes; a conversão depende do sucesso de autorização, latência e baixa taxa de falha no fluxo. Um bom Sistema de Pagamento equilibra controle de risco com uma experiência de checkout eficiente. Um erro comum é tentar “maximizar conversão” desativando controles; isso pode aumentar chargebacks e estornos, destruindo margem. Outro erro é “bloquear tudo” pensando em segurança e, com isso, perder clientes legítimos e conversão.
5) Como evitar duplicidade de cobrança em falhas de rede?
Use tratamento idempotente no backend, consulte status quando ocorrer timeout e implemente webhooks com validação e controle de eventos. O objetivo é impedir que reenvios automáticos gerem transações duplicadas. Na prática, você define uma chave de idempotência (por pedido + ação + meio) e garante que tentativas repetidas não criem múltiplas cobranças definitivas.
6) Qual o papel da conciliação no Sistema de Pagamento?
A conciliação conecta o que ocorre na transação (eventos do provedor) com os registros do seu financeiro e ERP. Sem isso, o fechamento de caixa tende a ficar mais demorado e vulnerável a divergências. Uma conciliação madura também ajuda a identificar padrões: por exemplo, aumento de recusas em determinado meio de pagamento ou divergências recorrentes que indicam bug de integração ou mudança de comportamento do provedor.
7) Quanto tempo leva para implementar?
Varia conforme complexidade (integrações, meios de pagamento, antifraude, ERP e testes). O que normalmente define o cronograma são: escopo técnico, disponibilidade de ambientes de homologação e o número de cenários a testar (incluindo estornos e disputas). Se o time não tem clareza do mapeamento de status do pedido, esse ponto pode virar gargalo e alongar o projeto.
8) Quais evidências devo solicitar antes do go-live?
Solicite documentação técnica (webhooks, status, idempotência), políticas de estorno/disputa, e evidências de desempenho ou relatórios internos do provedor — sempre de forma compatível com o que eles podem compartilhar contratualmente. Em seguida, confirme com testes práticos no seu ambiente. Também é recomendado fazer uma sessão de revisão de incidentes: “o que acontece se o provedor ficar indisponível?”, “como reprocessa?”, “qual o comportamento do status no pedido?”
Detalhamento adicional: decisões que variam por modelo de negócio
Embora a lógica central de um Sistema de Pagamento seja parecida, as prioridades mudam conforme o tipo de operação. Abaixo, detalho como a escolha tende a se comportar em contextos comuns:
- Varejo físico: foco em estabilidade do PDV, conectividade, rotinas de cancelamento e devolução no mesmo fluxo operacional. Normalmente você precisa de operações rápidas, baixa latência no terminal e uma estratégia bem definida para cancelar transações e lidar com falhas intermitentes sem “travar o caixa”. Além disso, o vínculo entre pedido e gestão de devoluções precisa ser rigoroso.
- E-commerce: foco em latência do checkout, consistência de status do pedido e reconciliação rápida para reduzir divergências. Como o checkout é digital, o tempo de aprovação impacta diretamente taxa de conversão. Você também precisa de tratamento claro para pendência e falhas: o usuário não pode ficar sem retorno ou com status ambíguo.
- Assinaturas e recorrência: foco em cobrança programada, atualização de meios de pagamento, falhas de renovação e políticas de tentativa. O Sistema de Pagamento precisa suportar tentativas automáticas com regras (por exemplo, quantas tentativas, intervalos e como notificar o cliente). Além disso, reembolsos podem estar ligados a cancelamentos em diferentes datas de ciclo.
- Mercados e plataformas: foco em múltiplos perfis, divisão de receitas (quando aplicável), governança de disputas e rastreabilidade. Em marketplaces, há uma complexidade adicional: quem recebe e quem responde por evidências pode variar. O sistema de pagamento deve suportar um modelo de referências e eventos que permita atribuir corretamente a disputa e a conciliação.
Em cada caso, a “primeira decisão” pode variar. Um varejo físico pode priorizar resiliência e operação offline, enquanto um e-commerce pode priorizar latência, taxa de sucesso e clareza de status no checkout. Uma empresa de assinaturas pode priorizar flexibilidade de cobrança e robustez em tentativas de renovação. A matriz de decisão precisa refletir isso.
Checklist final para não negligenciar detalhes
Antes de fechar qualquer decisão sobre Sistema de Pagamento, valide com rigor os pontos abaixo — não apenas do ponto de vista do fornecedor, mas do ponto de vista de integração com seus sistemas e de operação do dia a dia:
- Você entende os fluxos de autorização, captura e liquidação e como eles se traduzem em status do pedido (inclusive em casos pendentes).
- Existe mapeamento consistente de status para o seu sistema de pedidos e para o ERP (sem ambiguidade).
- A conciliação é automática (ou confiável) e você sabe como tratar exceções e divergências quando ocorrerem.
- Reembolsos e estornos possuem rastreabilidade e regras claras (incluindo parcial, total, prazos e eventos correlatos).
- Há procedimentos documentados para disputas e coleta de evidências, com clareza sobre prazos e como responder.
- O fornecedor fornece suporte efetivo em incidentes e mudanças de API/serviço, incluindo SLAs e escalonamento.
- Você definiu governança e segurança para logs, acessos e retenção de dados, evitando vazamentos em ambientes não produtivos.
- Você implementou idempotência e estratégia para timeouts, garantindo que o cliente não gere duplicidade de cobrança e que o pedido não fique “no limbo”.
- Você planejou monitoramento com métricas relevantes (taxa de sucesso, latência, falhas de webhooks, taxa de estorno e indicadores antifraude) e alertas acionáveis.
Ao alinhar esses pontos, você transforma o Sistema de Pagamento em uma vantagem competitiva: reduz falhas, acelera fechamento financeiro e oferece ao cliente um caminho de compra mais fluido. E mais do que isso: você cria um processo resiliente, com base de dados e governança, capaz de sustentar crescimento, mudanças de produto e variações de demanda sem comprometer a saúde financeira e a reputação da marca.